

Audit Magazin
Risikobasierter Ansatz: Der ultimative Praxis-Guide für ISO 9001
Was ist der risikobasierte Ansatz?
In der heutigen komplexen Wirtschaftslandschaft ist die systematische Auseinandersetzung mit Unsicherheiten kein optionales Extra, sondern eine Notwendigkeit. Der risikobasierte Ansatz (englisch: Risk-Based Thinking) ist das Fundament der Norm ISO 9001. Der Risikobasierter Ansatz beschreibt eine proaktive Denk- und Handlungsweise, bei der Risiken und Chancen integraler Bestandteil aller strategischen und operativen Prozesse eines Unternehmens sind.
Ziel ist es, potenzielle negative Auswirkungen (Risiken) frühzeitig zu erkennen und zu minimieren, während gleichzeitig positive Entwicklungen (Chancen) identifiziert und gezielt gefördert werden. Es geht also nicht nur um Schadensvermeidung, sondern auch um die aktive Gestaltung einer erfolgreichen Zukunft.
Kernidee & Abgrenzung: ISO 9001 vs. ISO 31000
Ein häufiges Missverständnis ist die Gleichsetzung des risikobasierten Ansatzes der ISO 9001 mit einem formalen Risikomanagementsystem nach ISO 31000. Die Ansätze unterscheiden sich grundlegend in ihrem Fokus und ihrer Implementierungstiefe.
| Kriterium | Risikobasierter Ansatz (ISO 9001) | Risikomanagementsystem (ISO 31000) |
|---|---|---|
| Fokus | Sicherung der Prozess- und Produktqualität. | Steuerung aller unternehmensweiten Risiken (strategisch, finanziell, operativ). |
| Ansatz | Pragmatische Integration in das bestehende Qualitätsmanagementsystem (QMS). | Etablierung eines umfassenden, formalen Managementsystems. |
| Ziel | Konformität von Produkten/Dienstleistungen sicherstellen und Kundenzufriedenheit erhöhen. | Schutz und Steigerung des Unternehmenswerts durch ganzheitliches Management. |
| Anforderung | Keine formale Dokumentation oder ein separates System vorgeschrieben. | Detaillierte Prozesse, Rollen und eine formale Dokumentation sind essenziell. |
Innovativer Ansatz Betrachten Sie den risikobasierten Ansatz der ISO 9001 als perfekten, niederschwelligen Einstieg. Er schafft eine Risikokultur, auf der ein umfassenderes System nach ISO 31000 später aufbauen kann, ohne die Organisation anfangs zu überfordern.
Ziele & strategischer Nutzen für Ihr Unternehmen
Die Implementierung eines risikobasierten Ansatz (Risiko denken) geht weit über die reine Normerfüllung hinaus und schafft handfeste Wettbewerbsvorteile.
Primäre Ziele des risikobasierten Ansatz
- Proaktive Fehlervermeidung: Risiken frühzeitig erkennen, bevor sie zu teuren Problemen werden.
- Systematische Chancennutzung: Positive Potenziale für Innovation und Wachstum gezielt fördern.
- Fundierte Entscheidungen: Strategische und operative Beschlüsse auf Basis valider Daten treffen.
- Robustere Prozesse: Abläufe stabilisieren, indem potenzielle Störungen aktiv adressiert werden.
- Erhöhte Kundenzufriedenheit: Qualität steigern und Vertrauen durch weniger Fehlerquellen schaffen.
Strategischer Nutzen des risikobasierten Ansatz
- Effizienter Ressourceneinsatz: Kapital, Zeit und Personal dort einsetzen, wo es den größten Hebel hat.
- Gesteigerte Rechtssicherheit: Konformität mit gesetzlichen und normativen Anforderungen verbessern.
- Nachhaltige Wettbewerbsvorteile: Durch frühzeitiges Erkennen von Chancen einen Marktvorsprung sichern.
- Gestärkte Resilienz: Widerstandsfähigkeit des Unternehmens gegen Krisen und Marktveränderungen erhöhen.
- Förderung einer Verbesserungskultur: Risiken und Chancen werden zum Motor für kontinuierliche Optimierung (KVP).
Verankerung des risikobasierten Ansatz in den Kapiteln der ISO 9001
Der risikobasierte Ansatz ist kein isoliertes Kapitel, sondern der „rote Faden“, der sich durch die gesamte Normstruktur zieht. Die folgende Tabelle zeigt die zentralen Anknüpfungspunkte:
| Kapitel | Schwerpunkte des risikobasierten Denkens |
|---|---|
| 4 (Kontext der Organisation) | Analyse interner/externer Themen zur Identifikation von Risiken & Chancen. |
| 5 (Führung) | Verpflichtung der obersten Leitung, risikobasiertes Denken zu fördern und vorzuleben. |
| 6 (Planung) | Systematische Planung von Maßnahmen zum Umgang mit Risiken & Chancen. |
| 8 (Betrieb) | Integration in die Steuerung aller operativen Prozesse (z.B. Entwicklung, Beschaffung). |
| 9 (Leistungsbewertung) | Überwachung und Messung der Wirksamkeit der ergriffenen Maßnahmen. |
| 10 (Verbesserung) | Nutzung der Erkenntnisse aus der Risiko- & Chancenanalyse als Input für den KVP. |
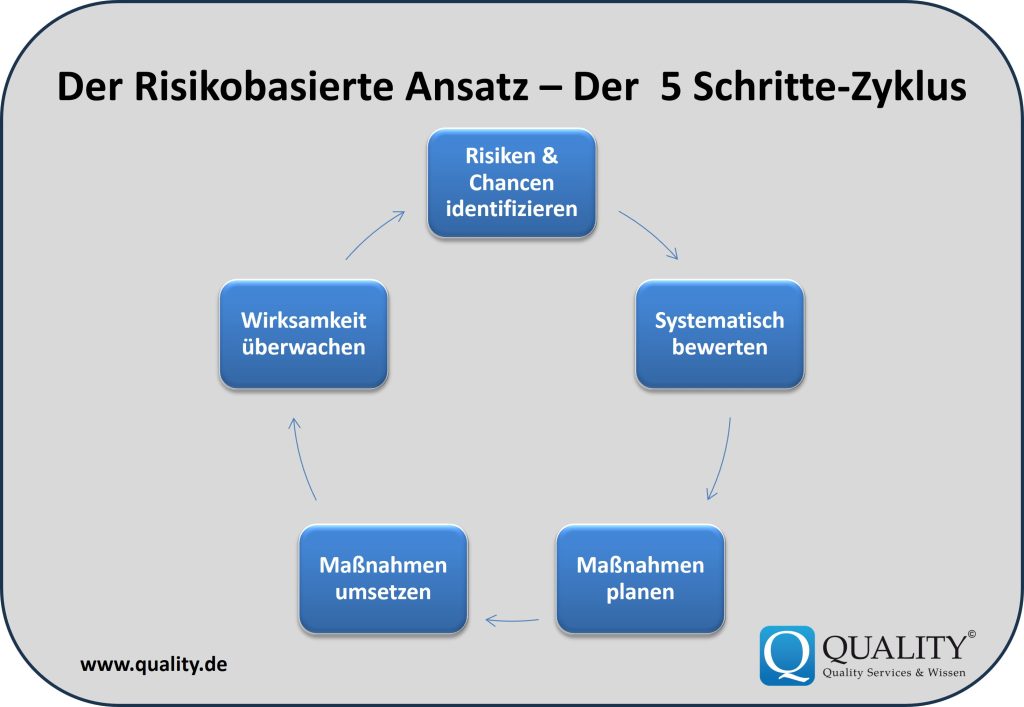
Praktische Umsetzung des risikobasierten Ansatz: Der 5-Schritte-Zyklus
Die Umsetzung erfolgt in einem kontinuierlichen Zyklus, der an den bekannten PDCA-Zyklus (Plan-Do-Check-Act) angelehnt ist und die Grundlage für ein gelebtes Risikomanagement bildet.
Schritt 1: Risiken & Chancen identifizieren
Der erste Schritt ist eine umfassende Bestandsaufnahme: Welche internen und externen Faktoren könnten unsere Ziele beeinflussen? Hier helfen Kreativitätstechniken und systematische Analysen. Werkzeuge umfassen Brainstorming-Sitzungen, die Analyse von Fehlerhistorien, Kundenfeedback, Lieferantenbewertungen und detaillierte Prozessanalysen.
Schritt 2: Systematisch bewerten
Nicht jedes Risiko ist gleich. Die Bewertung hilft bei der Priorisierung, um Ressourcen effektiv zu lenken. Typische Kriterien sind die Eintrittswahrscheinlichkeit und das potenzielle Schadensausmaß (bei Risiken) bzw. die Wirkung (bei Chancen). Bewährte Methoden sind die qualitative Bewertung (z.B. niedrig/mittel/hoch), die Risikomatrix oder eine detaillierte FMEA.
Schritt 3: Maßnahmen planen
Basierend auf der Bewertung werden konkrete Maßnahmen definiert. Für Risiken gibt es vier Strategien: Vermeiden, Reduzieren, Übertragen (z.B. durch Versicherung) oder bewusst Akzeptieren. Für Chancen gilt: Realisieren, die Eintrittswahrscheinlichkeit erhöhen oder die positive Wirkung verstärken.
Schritt 4: Maßnahmen umsetzen
Die geplanten Maßnahmen werden in die täglichen Arbeitsprozesse integriert. Dies erfordert klare Kommunikation, eventuell angepasste Arbeitsanweisungen und die Bereitstellung notwendiger Ressourcen wie Zeit, Budget und Personal. Ohne konsequente Umsetzung bleiben die besten Pläne wirkungslos.
Schritt 5: Wirksamkeit überwachen
Der Kreis schließt sich mit der Kontrolle: Haben die Maßnahmen den gewünschten Effekt erzielt? Die Ergebnisse dieser Überwachung (z.B. durch Kennzahlen, interne Audits, Management-Reviews) fließen direkt wieder in die Identifikationsphase ein und stellen so einen kontinuierlichen Verbesserungsprozess sicher.
Methoden & Werkzeuge im Detail
Die ISO 9001 schreibt keine spezifischen Methoden vor. Die Wahl hängt von der Unternehmensgröße, Branche und Komplexität der Prozesse ab. Zwei bewährte Werkzeuge sind die SWOT-Analyse und die FMEA.
SWOT-Analyse: Der strategische Kompass
Die SWOT-Analyse ist ideal, um auf strategischer Ebene Risiken und Chancen aus dem Unternehmensumfeld abzuleiten. Sie analysiert interne Stärken (Strengths) und Schwächen (Weaknesses) sowie externe Chancen (Opportunities) und Gefahren (Threats).
FMEA-Methode: Die proaktive Fehlersuche
Die FMEA (Fehlermöglichkeits- und Einfluss-Analyse) ist ein analytisches Werkzeug, um potenzielle Fehler in Prozessen oder Produkten bereits in der Entwicklungsphase zu finden und zu bewerten. Durch die Ermittlung einer Aufgabenpriorität (AP) aus Auftretens-, Bedeutungs- und Entdeckungswahrscheinlichkeit lassen sich Maßnahmen gezielt auf die kritischsten Punkte konzentrieren.
Zukunftsorientierter Ansatz Moderne QMS-Software nutzt KI, um Muster in Prozessdaten zu erkennen und proaktiv auf potenzielle Risiken hinzuweisen, bevor ein Mensch sie überhaupt als solche identifizieren würde. Dies hebt die FMEA auf ein neues Level der prädiktiven Qualitätssicherung.
Typische Fehler & Stolperfallen vermeiden
Bei der Einführung des risikobasierten Denkens treten in der Praxis oft wiederkehrende Fehler auf. Wer sie kennt, kann sie gezielt vermeiden.
- Fehler 1: Alibi-Veranstaltung. Die Risikoanalyse wird einmalig für das Audit durchgeführt und landet danach in der Schublade. Lösung: Den Prozess fest in regelmäßige Meetings (z.B. Management-Review, Shopfloor-Runden) integrieren.
- Fehler 2: Nur auf Risiken fokussieren. Das riesige Potenzial der Chancennutzung wird ignoriert. Lösung: Bei jedem Meeting explizit nach Chancen fragen und diese genauso systematisch verfolgen.
- Fehler 3: Fehlende Kommunikation. Die Analyse erfolgt im stillen Kämmerlein der Qualitätsabteilung, die Mitarbeiter werden nicht einbezogen. Lösung: Interdisziplinäre Teams bilden und Ergebnisse transparent kommunizieren.
- Fehler 4: Zu komplex starten. Es wird versucht, sofort eine hochwissenschaftliche Methode mit komplizierter Software einzuführen. Lösung: Klein und pragmatisch mit einfachen Listen oder einer simplen Risikomatrix beginnen und das System schrittweise ausbauen.
Die zentrale Rolle der Führungsebene
Risikobasiertes Denken ist keine Aufgabe, die an die Qualitätsabteilung delegiert werden kann. Es ist eine Führungsaufgabe. Die oberste Leitung muss die strategische Bedeutung vorleben, die notwendigen Ressourcen bereitstellen und eine offene Kultur fördern, in der das Ansprechen von Risiken nicht als Kritik, sondern als konstruktiver Beitrag verstanden wird. Nur wenn die Führungsebene den Prozess aktiv unterstützt und einfordert, kann er sich nachhaltig im Unternehmen etablieren und seine volle Wirkung entfalten.
Glossar: Wichtige Begriffe schnell erklärt
Risiko
Gemäß ISO 9001 die „Auswirkung von Unsicherheit auf ein erwartetes Ergebnis“. Kann positiv (Chance) oder negativ sein.
Chance
Eine positive Auswirkung von Unsicherheit. Eine Möglichkeit, die Leistung zu verbessern, Innovationen voranzutreiben oder ein Ziel zu übertreffen.
QMS (Qualitätsmanagementsystem)
Ein Qualitätsmanagementsystem umfasst alle organisatorischen Maßnahmen, Strukturen und Prozesse, die der systematischen Verbesserung von Prozessen, Produkten und Leistungen dienen.
FMEA (Fehlermöglichkeits- und Einfluss-Analyse)
Eine analytische, präventive Methode zur systematischen Identifizierung, Bewertung und Vermeidung potenzieller Fehlerquellen in Produkten und Prozessen.
SWOT-Analyse
Ein Instrument des strategischen Managements zur Analyse von internen Stärken (Strengths) und Schwächen (Weaknesses) sowie externen Chancen (Opportunities) und Gefahren (Threats).
FAQ: Häufige Fragen zum risikobasierten Ansatz
Muss ich ein separates Risikomanagementsystem nach ISO 31000 einführen?
Nein, die ISO 9001:2015 fordert explizit kein formales Risikomanagementsystem. Der risikobasierte Ansatz soll pragmatisch in Ihr bestehendes Qualitätsmanagementsystem integriert werden.
Wie oft muss die Risiko- und Chancenanalyse aktualisiert werden?
Die Norm gibt keinen festen Zyklus vor. Eine bewährte Praxis ist eine Aktualisierung mindestens jährlich im Rahmen des Management-Reviews sowie anlassbezogen bei wesentlichen internen oder externen Änderungen (z.B. neue Technologien, neue Märkte, neue Gesetze).
Welche Tools sind für kleine Unternehmen geeignet?
Für den Anfang genügen oft einfache Werkzeuge wie Excel-Listen, eine simple Risikomatrix oder die Durchführung eines SWOT-Workshops. Es ist wichtiger, anzufangen, als auf das perfekte Tool zu warten.
Muss ich jedes noch so kleine Risiko dokumentieren?
Nein. Der Umfang der Dokumentation sollte dem Risiko angemessen sein. Konzentrieren Sie sich auf die Risiken und Chancen, die einen signifikanten Einfluss auf Ihre Qualitätsziele und die Konformität Ihrer Produkte und Dienstleistungen haben.
Wer im Unternehmen ist für den risikobasierten Ansatz verantwortlich?
Die Gesamtverantwortung liegt bei der obersten Leitung. Die operative Umsetzung ist jedoch eine Aufgabe aller Mitarbeiter, da Risiken und Chancen in allen Prozessen und auf allen Ebenen entstehen können.
Was ist der Unterschied zwischen einem Risiko und einem Problem?
Ein Risiko ist ein potenzielles, zukünftiges Ereignis, das noch nicht eingetreten ist. Ein Problem ist ein bereits eingetretenes, negatives Ereignis. Risikobasiertes Denken zielt darauf ab, zu verhindern, dass aus Risiken Probleme werden.
Wie kann ich die Wirksamkeit meiner Maßnahmen messen?
Die Wirksamkeit kann durch verschiedene Indikatoren gemessen werden, z.B. durch sinkende Reklamationsquoten (First Pass Yield steigt), geringere Prozesskosten, eine höhere Liefertreue oder die erfolgreiche Einführung eines neuen Produkts (im Falle einer genutzten Chance).
Ersetzt der risikobasierte Ansatz die Notwendigkeit für Vorbeugemaßnahmen?
Ja, der risikobasierte Ansatz ist die konsequente Weiterentwicklung des Konzepts der Vorbeugemaßnahmen. Die systematische Betrachtung von Risiken und Chancen macht ein separates Element für Vorbeugemaßnahmen überflüssig, da es deren Kernidee bereits beinhaltet und erweitert.
Wie hängen Risiken und Unternehmensziele zusammen?
Sie sind untrennbar verbunden. Risiken sind Unsicherheiten, die das Erreichen Ihrer Ziele gefährden können. Chancen sind Unsicherheiten, die Ihnen helfen können, Ihre Ziele zu übertreffen. Eine Risikoanalyse ohne Bezug zu den Zielen ist daher wenig sinnvoll.
Welche digitalen Tools können die Umsetzung unterstützen?
Es gibt eine Vielzahl von Softwarelösungen, von spezialisierter Risikomanagement-Software über Module in ERP-Systemen bis hin zu umfassenden QMS-Plattformen. Diese helfen bei der Dokumentation, Bewertung, Maßnahmenverfolgung und Berichterstattung.
Fazit: Risikobasierter Ansatz als strategischer Erfolgsfaktor
Der risikobasierte Ansatz ist weit mehr als eine Normforderung – er ist ein strategisches Instrument zur Unternehmenssteuerung. Als Experten sehen wir täglich, dass Unternehmen, die Risiken und Chancen konsequent in ihre DNA integrieren, nicht nur widerstandsfähiger gegenüber Krisen sind, sondern auch agiler und innovativer am Markt agieren. Beginnen Sie pragmatisch, binden Sie Ihre Mitarbeiter ein und nutzen Sie die Erkenntnisse als Treibstoff für Ihren kontinuierlichen Verbesserungsprozess. So wird aus einer Anforderung ein echter Wettbewerbsvorteil und das Fundament für nachhaltigen Erfolg.
⬇️ NOCH FRAGEN? KONTAKTIEREN SIE UNS – GEMEINSAM GESTALTEN WIR IHRE ERFOLGREICHE ZUKUNFT! ⬇️
⬇️ SCHNELLKONTAKT – WIR SIND FÜR SIE DA! ⬇️
KVP Seminare
KVP Seminare – Termine
